6,3 miliardi di dollari in 20 minuti: dentro l'attacco a Binance, e se le tue criptovalute sono al sicuro
Il più grande furto mai registrato è iniziato con un solo laptop compromesso. Gli investigatori lo collegano alla Corea del Nord, Binance dice che i fondi dei clienti sono coperti e il bitcoin è sceso sotto i 77.000 dollari. Che cosa è successo e che cosa deve fare chi possiede cripto.
La risposta breve
Binance dice che i saldi dei clienti sono coperti: ha accantonato circa 6,34 miliardi di dollari di fondi propri e afferma di non usare mai il denaro dei clienti. Gli hacker hanno sottratto circa 6,3 miliardi di dollari la sera del 29 ottobre, la maggior parte in circa 20 minuti, dopo aver compromesso un laptop e il sistema di approvazione delle transazioni. TRM Labs, Chainalysis ed Elliptic collegano il furto alla Corea del Nord. I prelievi sono stati sospesi.
È iniziato, come tanti disastri della finanza moderna, con un laptop.
La sera di giovedì 29 ottobre qualcuno ha preso il controllo di un computer interno a Binance, il più grande exchange di criptovalute al mondo, e lo ha usato per raggiungere il sistema che approva le transazioni. Un software malevolo progettato per cancellare le proprie tracce ha fatto il resto. In circa 20 minuti gli aggressori hanno ordinato ai wallet di Binance collegati a internet di svuotarsi verso wallet sotto il loro controllo, ha riferito Reuters tramite The Korea Times. Alla fine mancavano circa 6,3 miliardi di dollari.
«Questo incidente è quasi certamente il più grande furto conosciuto di qualsiasi tipo», ha detto la società di analisi blockchain Elliptic. Non il più grande furto di cripto. Il più grande furto.
I miei soldi su Binance sono al sicuro?
Binance dice di sì. Il co-amministratore delegato Richard Teng ha detto che l’azienda coprirà tutte le perdite con fondi propri e ha accantonato circa 6,34 miliardi di dollari. «Non usiamo MAI i fondi dei clienti, quindi non sono toccati», ha scritto. I prelievi sono stati sospesi mentre il sistema di approvazione viene ricostruito; la co-amministratrice delegata Yi He ha detto che dovrebbero riprendere entro domenica, secondo Yahoo Finance. Binance afferma di non aver trovato prove di una fuga delle password dei wallet.
Gli analisti di Fundstrat ritengono che il furto non minacci la solvibilità di Binance, il che riduce il rischio di un panico in cui tutti cercano di ritirare i fondi insieme. Questa è la parte rassicurante. Quella meno rassicurante è che un’azienda possa perdere più di sei miliardi di dollari nel tempo di un caffè.
Come è stato messo a segno il colpo
Gli exchange tengono la maggior parte delle monete dei clienti in cold wallet, offline e lenti da muovere, e una quota operativa più piccola in hot wallet, online e pronti per i prelievi. Per spostare denaro da un hot wallet servono approvazioni, l’equivalente digitale di due firme su un assegno.
Secondo Teng e gli investigatori, gli aggressori non hanno violato la crittografia. L’hanno aggirata. Compromettendo un laptop e l’infrastruttura di approvazione, hanno fatto credere al sistema che i trasferimenti fossero stati autorizzati. TRM Labs ha detto che il metodo ricorda l’attacco del febbraio 2025 all’exchange Bybit, quando furono rubati circa 1,5 miliardi di dollari e l’FBI accusò la Corea del Nord.
| L’attacco a Binance in cifre | |
|---|---|
| Importo rubato | circa 6,3 miliardi di $ |
| Tempo per gran parte del furto | circa 20 minuti |
| Fondi congelati o localizzati | circa 3 miliardi di $ |
| Tether (USDT) congelati | circa 1,57 miliardi di $ |
| Circle (USDC) congelati | oltre 800 milioni di $ |
| Riserva di Binance per coprire le perdite | circa 6,34 miliardi di $ |
| Bitcoin, minimo di venerdì | 76.368 $ (minimo di sei settimane) |
| Record precedente | Bybit, circa 1,5 miliardi di $ (febbraio 2025) |
Fonti: Reuters tramite The Korea Times; Yahoo Finance; Elliptic.
Perché gli investigatori indicano la Corea del Nord
TRM Labs e Chainalysis si dicono molto fiduciosi che la responsabilità sia della Corea del Nord. TRM attribuisce il furto al gruppo noto come TraderTraitor, la stessa unità legata all’attacco a Bybit. Secondo i dati di Chainalysis citati da Yahoo Finance, i furti di cripto della Corea del Nord dal 2016 alla fine del 2025 ammontano a circa 6,75 miliardi di dollari. Se l’attribuzione verrà confermata, questo solo attacco quasi raddoppierebbe quel totale.
Nel mondo cripto l’attribuzione è insolita, perché le prove sono pubbliche. Ogni trasferimento resta su una blockchain che chiunque può leggere. Gli investigatori seguono le monete da un wallet all’altro, confrontano gli schemi con attacchi precedenti e osservano dove si tenta di incassarle. Per questo così tanto è stato congelato così in fretta: emittenti di stablecoin come Tether e Circle possono bloccare i token emessi non appena sanno quali indirizzi detengono fondi rubati. Elliptic stima che sia stato congelato circa il 44% del bottino, ma gli aggressori controllano ancora oltre 3 miliardi di dollari in asset che non possono essere congelati direttamente.
Che cosa è successo al bitcoin
I mercati hanno fatto ciò che fanno quando il più grande exchange del mondo chiude le porte. Il bitcoin è sceso al minimo di sei settimane, 76.368 dollari, l’ether a circa 2.178 dollari e il token di Binance, BNB, di oltre il 6%. Sono calate anche le azioni di società cripto come Coinbase, Circle e Robinhood. La discesa è arrivata nello stesso giorno di una forte vendita dei titoli tecnologici, rendendo difficile separare la paura degli hacker da tutto il resto.
Che cosa fare se possiedi cripto
Niente di tutto questo è un consiglio di investimento, e Legal Smart non è un consulente finanziario. Ma le pratiche di sicurezza non sono una questione di opinioni.
- Sappi dove sono le tue monete. Su un exchange possiedi una promessa dell’exchange. Nel tuo wallet possiedi le chiavi. Il vecchio detto «not your keys, not your coins» esiste per settimane come questa.
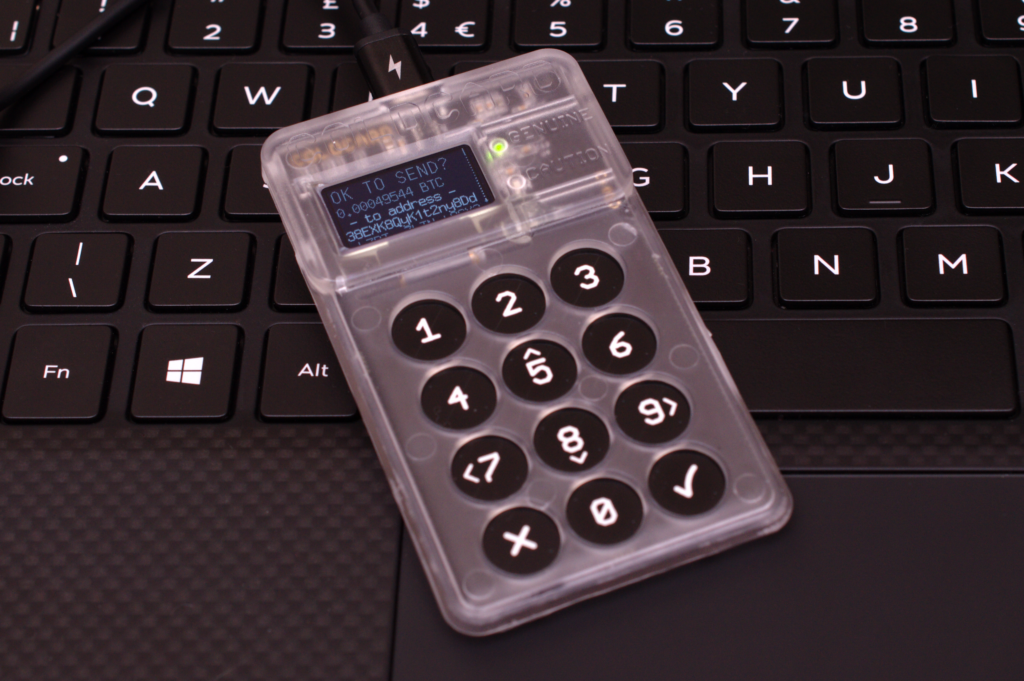
- Valuta un wallet hardware per i risparmi a lungo termine. Tiene le chiavi offline. Scrivi la frase di recupero su carta, mai in una foto o in una nota nel cloud.
- Attiva ogni opzione di sicurezza. Autenticazione a due fattori tramite app, lista bianca degli indirizzi di prelievo e codici anti-phishing.
- Aspettati truffe dopo i titoli. Dopo i grandi attacchi si moltiplicano finte email di «rimborso» e falsi messaggi di assistenza. Nessun exchange serio ti chiederà mai la frase di recupero.
- Distribuisci il rischio. Non tenere tutto su una sola piattaforma.
Chi ti protegge, legalmente
Nell’Unione europea i fornitori di servizi cripto operano ora secondo il regolamento MiCA, che fissa regole su custodia, separazione dei beni dei clienti e informativa. La Serbia ha adottato una propria Legge sugli asset digitali, in vigore da metà 2021, che attribuisce alla Banca nazionale di Serbia e alla Commissione per i valori mobiliari poteri di vigilanza sui fornitori autorizzati. Nessuno dei due regimi rende impossibile un attacco. Stabiliscono però chi deve tenere separati i beni dei clienti e chi risponde quando spariscono. Per chi usa dalla Serbia un exchange estero, la risposta onesta è che la tutela dipende dalle promesse dell’exchange e dalla legge del paese in cui ha la licenza.
Che cosa osservare
Se i prelievi di Binance riprenderanno come previsto. Quanto dei restanti 3 miliardi gli investigatori riusciranno a tracciare o congelare. Qualsiasi dichiarazione delle autorità statunitensi sull’attribuzione. E se i regolatori risponderanno, come dopo attacchi precedenti, con regole più severe su come gli exchange approvano i grandi trasferimenti.
Domande frequenti
Che cosa è successo a Binance?
Gli hacker hanno rubato circa 6,3 miliardi di dollari la sera del 29 ottobre 2026 compromettendo un laptop e il sistema di approvazione delle transazioni di Binance, svuotando gli hot wallet in circa 20 minuti.
Le mie cripto su Binance sono al sicuro?
Binance dice che i saldi dei clienti non sono toccati e di aver accantonato circa 6,34 miliardi di dollari di fondi propri per coprire le perdite. I prelievi sono stati sospesi temporaneamente.
Chi ha attaccato Binance?
TRM Labs, Chainalysis ed Elliptic collegano il furto a hacker nordcoreani; TRM indica il gruppo TraderTraitor, legato anche all’attacco a Bybit del 2025.
È il più grande attacco cripto di sempre?
Sì. È circa quattro volte il record precedente, il furto di circa 1,5 miliardi di dollari a Bybit nel febbraio 2025, ed Elliptic lo definisce il più grande furto conosciuto di qualsiasi tipo.
Quando riprendono i prelievi su Binance?
Binance ha indicato circa 48 ore dall’attacco; la co-amministratrice delegata Yi He ha detto entro domenica 1° novembre.
Come posso proteggere le mie cripto?
Tieni i risparmi a lungo termine in un wallet che controlli tu, meglio se hardware, attiva l’autenticazione a due fattori tramite app e la lista bianca dei prelievi, e non condividere mai la frase di recupero.
Fonti
- The Korea Times/Reuters, la Corea del Nord dietro il furto a Binance (30 ottobre 2026)
- Yahoo Finance, Binance violata per un record di 6,3 miliardi di dollari (30 ottobre 2026)
- The Washington Post, come presunti hacker nordcoreani hanno sottratto miliardi in pochi minuti (31 ottobre 2026)
- NPR, società di analisi blockchain collegano la Corea del Nord all’attacco da 6,3 miliardi (30 ottobre 2026)