6.300 millones de dólares en 20 minutos: así fue el hackeo de Binance y si tus criptomonedas están a salvo
El mayor robo jamás registrado empezó con un solo portátil comprometido. Los investigadores lo vinculan con Corea del Norte, Binance dice que los fondos de los clientes están cubiertos y el bitcoin cayó por debajo de 77.000 dólares. Qué pasó y qué debe hacer quien tenga criptomonedas.
La respuesta breve
Binance dice que los saldos de los clientes están cubiertos: ha reservado unos 6.340 millones de dólares de fondos propios y asegura que nunca usa el dinero de los clientes. Los hackers se llevaron unos 6.300 millones de dólares la noche del 29 de octubre, la mayor parte en unos 20 minutos, tras comprometer un portátil y el sistema de aprobación de transacciones. TRM Labs, Chainalysis y Elliptic vinculan el robo con Corea del Norte. Los retiros se suspendieron.
Empezó, como tantos desastres de las finanzas modernas, con un portátil.
La noche del jueves 29 de octubre alguien tomó el control de un ordenador dentro de Binance, el mayor exchange de criptomonedas del mundo, y lo usó para llegar al sistema que aprueba las transacciones. Un software malicioso diseñado para borrar sus propias huellas hizo el resto. En unos 20 minutos, los atacantes ordenaron a los monederos de Binance conectados a internet que se vaciaran en monederos bajo su control, informó Reuters a través de The Korea Times. Al terminar, faltaban unos 6.300 millones de dólares.
«Este incidente es casi con certeza el mayor robo conocido de cualquier tipo», dijo la firma de análisis blockchain Elliptic. No el mayor robo de criptomonedas. El mayor robo.
¿Está a salvo mi dinero en Binance?
Binance dice que sí. Su codirector ejecutivo Richard Teng dijo que la empresa cubrirá todas las pérdidas con fondos propios y que ha reservado unos 6.340 millones de dólares. «NUNCA usamos fondos de los clientes, así que no están afectados», escribió. Los retiros se suspendieron mientras se reconstruye el sistema de aprobación; la codirectora Yi He dijo que deberían reanudarse el domingo, según Yahoo Finance. Binance afirma no haber encontrado pruebas de que se filtraran contraseñas de monederos.
Los analistas de Fundstrat creen que el robo no amenaza la solvencia de Binance, lo que reduce el riesgo de un pánico en el que todos intenten retirar a la vez. Esa es la parte tranquilizadora. La menos tranquilizadora es que una empresa pueda perder más de seis mil millones de dólares en lo que se tarda en tomar un café.
Cómo se hizo el golpe
Los exchanges guardan la mayor parte de las monedas de los clientes en monederos fríos, sin conexión y lentos de mover, y una parte operativa menor en monederos calientes, conectados y listos para los retiros. Para mover dinero de un monedero caliente hacen falta aprobaciones, la versión digital de dos firmas en un cheque.
Según Teng y los investigadores, los atacantes no rompieron la criptografía. La rodearon. Al comprometer un portátil y la infraestructura de aprobación, hicieron creer al sistema que las transferencias estaban autorizadas. TRM Labs dijo que el método se parece al ataque de febrero de 2025 contra el exchange Bybit, cuando se robaron unos 1.500 millones de dólares y el FBI culpó a Corea del Norte.
| El hackeo de Binance en cifras | |
|---|---|
| Importe robado | unos 6.300 millones de $ |
| Tiempo de la mayor parte del robo | unos 20 minutos |
| Fondos congelados o localizados | unos 3.000 millones de $ |
| Tether (USDT) congelados | unos 1.570 millones de $ |
| Circle (USDC) congelados | más de 800 millones de $ |
| Reserva de Binance para cubrir pérdidas | unos 6.340 millones de $ |
| Bitcoin, mínimo del viernes | 76.368 $ (mínimo de seis semanas) |
| Récord anterior | Bybit, unos 1.500 millones de $ (febrero de 2025) |
Fuentes: Reuters a través de The Korea Times; Yahoo Finance; Elliptic.
Por qué los investigadores señalan a Corea del Norte
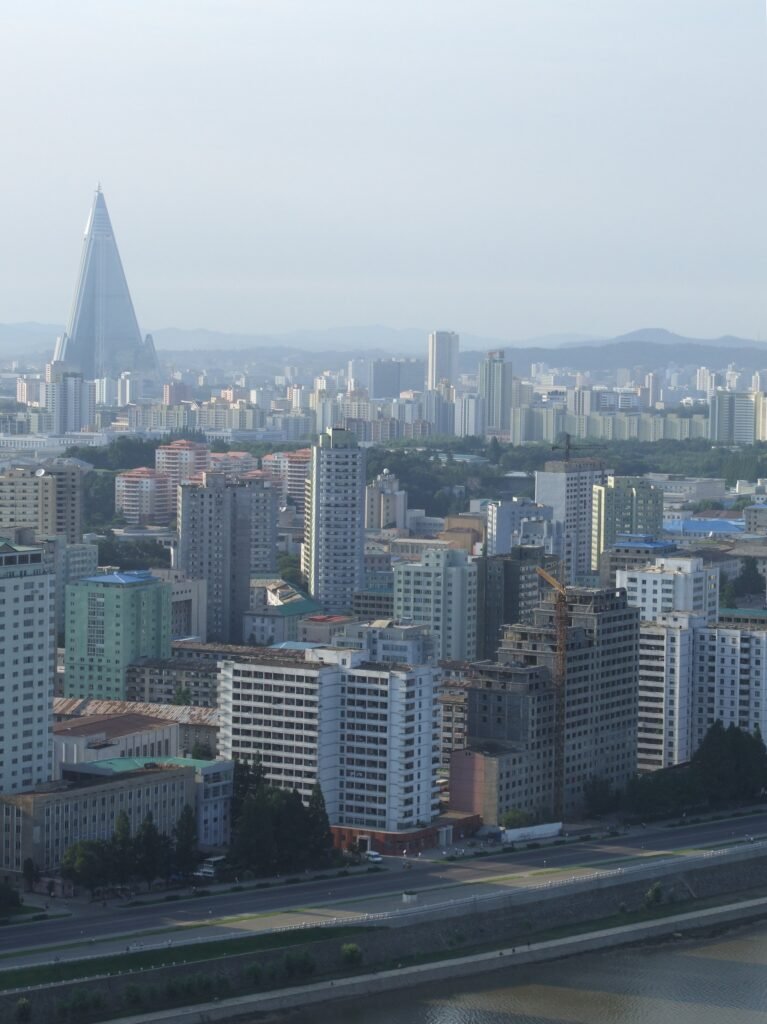
TRM Labs y Chainalysis dijeron estar muy seguros de que Corea del Norte es la responsable. TRM atribuye el robo al grupo conocido como TraderTraitor, la misma unidad vinculada al ataque contra Bybit. Según datos de Chainalysis citados por Yahoo Finance, los robos de criptomonedas de Corea del Norte entre 2016 y finales de 2025 suman unos 6.750 millones de dólares. Si se confirma la atribución, este solo ataque casi duplicaría esa cifra.
En el mundo cripto la atribución es inusual, porque las pruebas son públicas. Cada transferencia queda en una cadena de bloques que cualquiera puede leer. Los investigadores siguen las monedas de monedero en monedero, comparan patrones con ataques anteriores y vigilan dónde intentan cobrarlas. Por eso se pudo congelar tanto tan rápido: emisores de stablecoins como Tether y Circle pueden bloquear los tokens que emitieron en cuanto saben qué direcciones guardan fondos robados. Elliptic calcula que se congeló cerca del 44% del botín, pero los atacantes aún controlan más de 3.000 millones de dólares en activos que no pueden congelarse directamente.
Qué pasó con el bitcoin
Los mercados hicieron lo que hacen cuando el mayor exchange del mundo cierra sus puertas. El bitcoin cayó a un mínimo de seis semanas, 76.368 dólares, el ether a unos 2.178 dólares y el token de Binance, BNB, más de un 6%. Bajaron también las acciones de empresas cripto como Coinbase, Circle y Robinhood. La caída coincidió con una fuerte venta de acciones tecnológicas, lo que hizo difícil separar el miedo a los hackers del miedo a todo lo demás.
Qué hacer si tienes criptomonedas
Nada de esto es asesoramiento de inversión, y Legal Smart no es un asesor financiero. Pero las prácticas de seguridad no son cuestión de opinión.
- Sabe dónde están tus monedas. En un exchange tienes una promesa del exchange. En tu propio monedero tienes las claves. El viejo dicho «not your keys, not your coins» existe para semanas como esta.
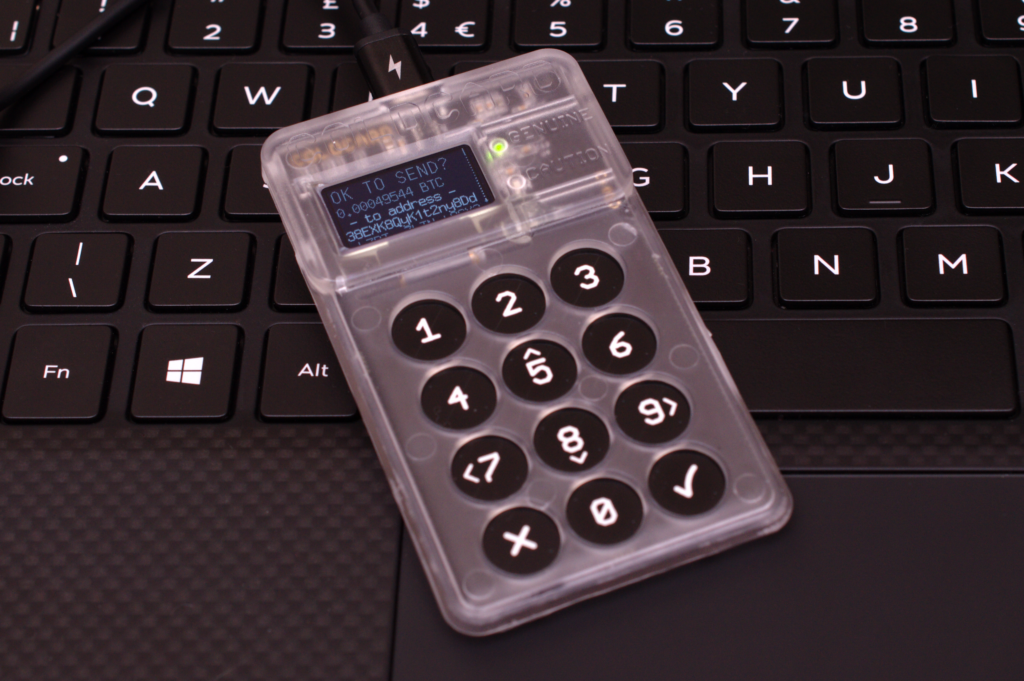
- Considera un monedero físico para lo que guardes a largo plazo. Mantiene las claves sin conexión. Escribe la frase de recuperación en papel, nunca en una foto ni en una nota en la nube.
- Activa todas las opciones de seguridad. Verificación en dos pasos mediante app, lista blanca de direcciones de retiro y códigos antiphishing.
- Espera estafas tras los titulares. Tras los grandes hackeos se multiplican los falsos correos de «reembolso» y los mensajes de falso soporte. Ningún exchange serio te pedirá nunca la frase de recuperación.
- Reparte el riesgo. No lo guardes todo en una sola plataforma.
Quién te protege, legalmente
En la Unión Europea los proveedores de servicios cripto operan ya con el reglamento MiCA, que fija normas de custodia, separación de los activos de los clientes e información. Serbia aprobó su propia Ley de Activos Digitales, aplicable desde mediados de 2021, que otorga al Banco Nacional de Serbia y a la Comisión de Valores facultades de supervisión sobre los proveedores autorizados. Ningún régimen hace imposible un hackeo. Lo que hacen es determinar quién debe mantener separados los activos de los clientes y quién responde cuando desaparecen. Para quien usa desde Serbia un exchange extranjero, la respuesta honesta es que la protección depende de las promesas del exchange y de la ley del país donde tiene la licencia.
Qué vigilar
Si los retiros de Binance se reanudan según lo previsto. Cuánto de los 3.000 millones restantes podrán rastrear o congelar los investigadores. Cualquier declaración de las autoridades estadounidenses sobre la atribución. Y si los reguladores responden, como tras otros hackeos, con normas más estrictas sobre cómo aprueban los exchanges las grandes transferencias.
Preguntas frecuentes
¿Qué le pasó a Binance?
Unos hackers robaron unos 6.300 millones de dólares la noche del 29 de octubre de 2026 tras comprometer un portátil y el sistema de aprobación de transacciones de Binance, vaciando monederos calientes en unos 20 minutos.
¿Están a salvo mis criptomonedas en Binance?
Binance dice que los saldos de los clientes no están afectados y que ha reservado unos 6.340 millones de dólares de fondos propios para cubrir las pérdidas. Los retiros se suspendieron temporalmente.
¿Quién hackeó Binance?
TRM Labs, Chainalysis y Elliptic vinculan el robo con hackers norcoreanos; TRM señala al grupo TraderTraitor, también vinculado al hackeo de Bybit de 2025.
¿Es el mayor hackeo cripto de la historia?
Sí. Es unas cuatro veces el récord anterior, el robo de unos 1.500 millones de dólares a Bybit en febrero de 2025, y Elliptic lo califica como el mayor robo conocido de cualquier tipo.
¿Cuándo se reanudan los retiros en Binance?
Binance habló de unas 48 horas tras el ataque; la codirectora Yi He dijo que el domingo 1 de noviembre.
¿Cómo protejo mis criptomonedas?
Guarda lo que tengas a largo plazo en un monedero que controles tú, mejor uno físico, activa la verificación en dos pasos mediante app y la lista blanca de retiros, y nunca compartas tu frase de recuperación.
Fuentes
- The Korea Times/Reuters, Corea del Norte detrás del robo a Binance (30 de octubre de 2026)
- Yahoo Finance, Binance hackeado por un récord de 6.300 millones de dólares (30 de octubre de 2026)
- The Washington Post, cómo presuntos hackers norcoreanos robaron miles de millones en minutos (31 de octubre de 2026)
- NPR, firmas de análisis blockchain vinculan a Corea del Norte con el hackeo de 6.300 millones (30 de octubre de 2026)