6.3 مليار دولار في 20 دقيقة: كيف اختُرقت منصة بينانس، وهل عملاتك الرقمية آمنة؟
بدأت أكبر سرقة مسجلة بجهاز حاسوب محمول واحد مخترَق. يربطها المحققون بكوريا الشمالية، وتقول بينانس إن أموال العملاء مغطاة، وهبط البيتكوين دون 77 ألف دولار. ماذا حدث وماذا ينبغي أن يفعل كل من يملك عملات رقمية.
الإجابة المختصرة
تقول بينانس إن أرصدة العملاء مغطاة: فقد خصصت نحو 6.34 مليار دولار من أموالها الخاصة وتؤكد أنها لا تستخدم أموال العملاء أبداً. استولى المخترقون على نحو 6.3 مليار دولار مساء 29 أكتوبر، معظمها في نحو 20 دقيقة، بعد اختراق حاسوب محمول ونظام الموافقة على المعاملات. وتربط TRM Labs وChainalysis وElliptic السرقة بكوريا الشمالية. وقد عُلّقت عمليات السحب.
بدأ الأمر، مثل كثير من كوارث التمويل الحديث، بحاسوب محمول.
مساء الخميس 29 أكتوبر، سيطر شخص ما على جهاز داخل بينانس، أكبر منصة لتداول العملات الرقمية في العالم، واستخدمه للوصول إلى النظام الذي يوافق على المعاملات. وتكفّل برنامج خبيث صُمم لمحو آثاره بالباقي. وفي نحو 20 دقيقة أمر المهاجمون محافظ بينانس المتصلة بالإنترنت بأن تُفرغ محتواها في محافظ يسيطرون عليها، بحسب ما نقلته رويترز عبر كوريا تايمز. وعندما انتهى الأمر، كان نحو 6.3 مليار دولار قد اختفى.
وقالت شركة تحليل البلوكشين Elliptic: «هذه الحادثة على الأرجح أكبر سرقة معروفة من أي نوع». ليست أكبر سرقة للعملات الرقمية، بل أكبر سرقة على الإطلاق.
هل أموالي على بينانس آمنة؟
تقول بينانس نعم. فقد قال الرئيس التنفيذي المشارك ريتشارد تينغ إن الشركة ستغطي كل الخسائر من أموالها الخاصة وإنها خصصت نحو 6.34 مليار دولار. وكتب: «لا نستخدم أموال العملاء أبداً، لذا فهي غير متأثرة». وعُلّقت عمليات السحب ريثما يُعاد بناء نظام الموافقة؛ وقالت الرئيسة التنفيذية المشاركة يي هي إنها يُتوقع أن تُستأنف بحلول الأحد، وفق ياهو فايننس. وتقول بينانس إنها لم تجد دليلاً على تسرّب كلمات مرور المحافظ.
ويرى محللو Fundstrat أن السرقة لا تبدو تهديداً لملاءة بينانس، ما يقلل خطر ذعر يحاول فيه الجميع السحب دفعة واحدة. هذا هو الجزء المطمئن. أما الجزء الأقل طمأنة فهو أن شركة يمكن أن تخسر أكثر من ستة مليارات دولار في الوقت الذي يستغرقه احتساء فنجان قهوة.
كيف نُفذت العملية
تحتفظ المنصات بمعظم عملات العملاء في محافظ باردة، غير متصلة بالإنترنت وبطيئة التحريك، وبرصيد تشغيلي أصغر في محافظ ساخنة، متصلة وجاهزة للسحب. ونقل الأموال من محفظة ساخنة يتطلب موافقات، وهي النسخة الرقمية من توقيعين على شيك.
وبحسب تينغ والمحققين، لم يكسر المهاجمون التشفير، بل التفّوا عليه. فباختراق حاسوب محمول وبنية الموافقة، جعلوا النظام يعتقد أن التحويلات مأذون بها. وقالت TRM Labs إن الأسلوب يشبه هجوم فبراير 2025 على منصة Bybit، حين سُرق نحو 1.5 مليار دولار وحمّل مكتب التحقيقات الفيدرالي كوريا الشمالية المسؤولية.
| اختراق بينانس بالأرقام | |
|---|---|
| المبلغ المسروق | نحو 6.3 مليار دولار |
| زمن معظم السرقة | نحو 20 دقيقة |
| أموال مجمدة أو محددة الموقع | نحو 3 مليارات دولار |
| ما جمّدته Tether (USDT) | نحو 1.57 مليار دولار |
| ما جمّدته Circle (USDC) | أكثر من 800 مليون دولار |
| احتياطي بينانس لتغطية الخسائر | نحو 6.34 مليار دولار |
| البيتكوين، أدنى مستوى يوم الجمعة | 76,368 دولاراً (أدنى مستوى في ستة أسابيع) |
| الرقم القياسي السابق | Bybit، نحو 1.5 مليار دولار (فبراير 2025) |
المصادر: رويترز عبر كوريا تايمز؛ ياهو فايننس؛ Elliptic.
لماذا يشير المحققون إلى كوريا الشمالية
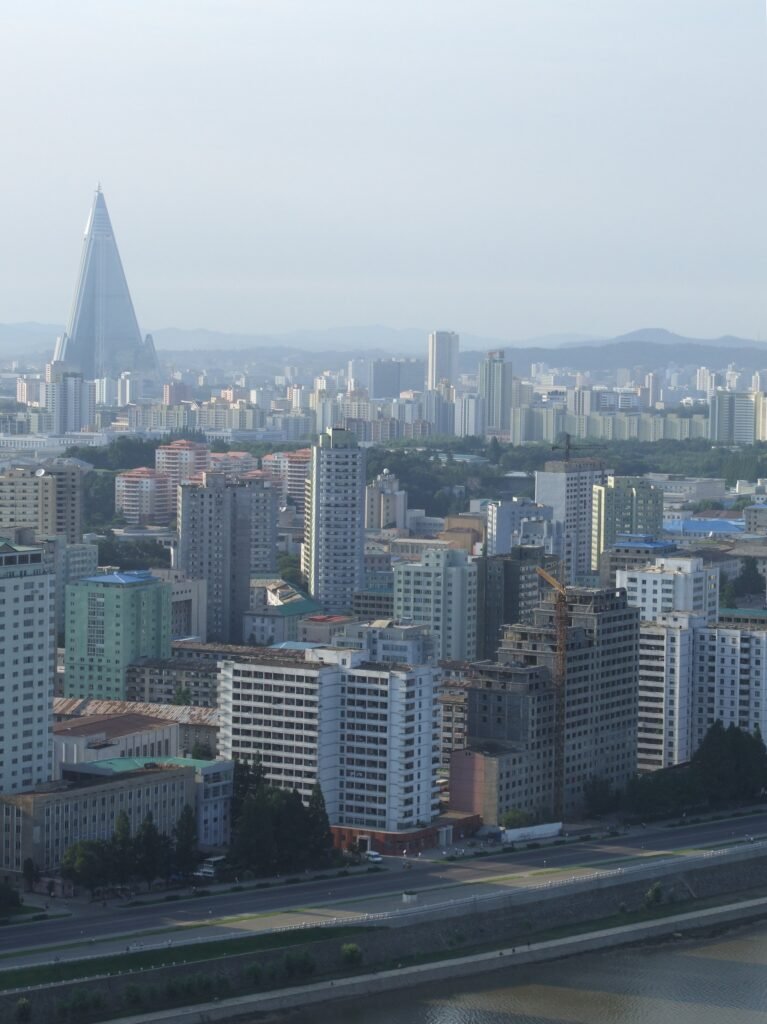
قالت TRM Labs وChainalysis إنهما واثقتان بدرجة عالية من مسؤولية كوريا الشمالية. وتنسب TRM السرقة إلى المجموعة المعروفة باسم TraderTraitor، وهي الوحدة ذاتها المرتبطة بهجوم Bybit. ووفق بيانات Chainalysis التي أوردتها ياهو فايننس، بلغت سرقات كوريا الشمالية من العملات الرقمية منذ 2016 حتى نهاية 2025 نحو 6.75 مليار دولار. وإذا تأكدت النسبة، فإن هذا الهجوم وحده سيضاعف هذا الرقم تقريباً.
النسبة في عالم العملات الرقمية غير معتادة، لأن الأدلة علنية. فكل تحويل مسجّل على سلسلة كتل يستطيع أي شخص قراءتها. يتتبع المحققون العملات من محفظة إلى أخرى، ويقارنون الأنماط بهجمات سابقة، ويراقبون أين يحاول المهاجمون صرفها. ولهذا أمكن تجميد الكثير بهذه السرعة: إذ يستطيع مُصدرو العملات المستقرة مثل Tether وCircle حظر الرموز التي أصدروها بمجرد معرفة العناوين التي تحتفظ بالأموال المسروقة. وتقدّر Elliptic أن نحو 44% من الغنيمة جُمّد، لكن المهاجمين ما زالوا يسيطرون على أكثر من 3 مليارات دولار من الأصول التي لا يمكن تجميدها مباشرة.
ماذا حدث للبيتكوين
فعلت الأسواق ما تفعله حين تغلق أكبر منصة في العالم أبوابها. هبط البيتكوين إلى أدنى مستوى في ستة أسابيع عند 76,368 دولاراً، والإيثر إلى نحو 2,178 دولاراً، ورمز بينانس BNB بأكثر من 6%. كما تراجعت أسهم شركات العملات الرقمية مثل Coinbase وCircle وRobinhood. وتزامن الهبوط مع موجة بيع واسعة لأسهم التكنولوجيا، ما جعل من الصعب الفصل بين الخوف من المخترقين والخوف من كل شيء آخر.
ماذا تفعل إذا كنت تملك عملات رقمية
لا شيء مما سبق نصيحة استثمارية، وليغال سمارت ليست مستشاراً مالياً. لكن ممارسات الأمان ليست مسألة رأي.
- اعرف أين عملاتك. على المنصة تملك وعداً من المنصة. وفي محفظتك الخاصة تملك المفاتيح. والعبارة القديمة «ليست مفاتيحك، ليست عملاتك» وُجدت لأسابيع كهذه.
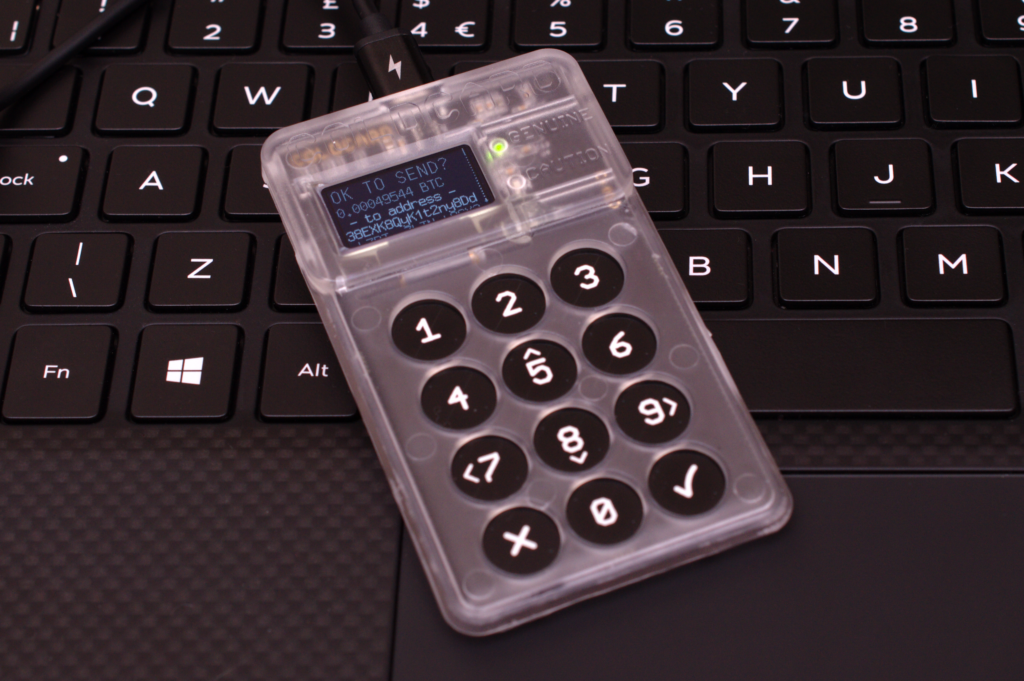
- فكّر في محفظة عتادية للمدخرات طويلة الأجل. فهي تُبقي المفاتيح خارج الإنترنت. اكتب عبارة الاسترداد على ورق، لا في صورة ولا في ملاحظة على السحابة.
- فعّل كل خيارات الأمان. المصادقة الثنائية عبر تطبيق، وقائمة العناوين المسموح بالسحب إليها، ورموز مكافحة التصيد.
- توقّع عمليات الاحتيال بعد العناوين الكبرى. بعد الاختراقات الكبيرة تتكاثر رسائل «الاسترداد» المزيفة ورسائل الدعم الوهمية. ولن تطلب منك أي منصة جادة عبارة الاسترداد أبداً.
- وزّع المخاطر. لا تضع كل شيء على منصة واحدة.
من يحميك قانونياً
في الاتحاد الأوروبي يعمل مزودو خدمات العملات الرقمية الآن وفق لائحة MiCA، التي تضع قواعد للحفظ وفصل أصول العملاء والإفصاح. واعتمدت صربيا قانون الأصول الرقمية الخاص بها، المطبّق منذ منتصف 2021، الذي يمنح البنك الوطني الصربي وهيئة الأوراق المالية صلاحيات رقابية على المزودين المرخصين. لا يجعل أي من النظامين الاختراق مستحيلاً، لكنهما يحددان من يجب أن يفصل أصول العملاء ومن يتحمل المسؤولية حين تختفي. ولمن يستخدم من صربيا منصة أجنبية، فالجواب الصريح أن الحماية تعتمد على وعود المنصة نفسها وعلى قانون البلد الذي رُخّصت فيه.
ما الذي ينبغي مراقبته
هل ستُستأنف عمليات السحب في بينانس كما هو مقرر. كم من المليارات الثلاثة المتبقية سيتمكن المحققون من تتبعه أو تجميده. أي تصريح من السلطات الأمريكية بشأن النسبة. وهل سترد الجهات التنظيمية، كما فعلت بعد اختراقات سابقة، بقواعد أشد بشأن كيفية موافقة المنصات على التحويلات الكبيرة.
أسئلة شائعة
ماذا حدث لبينانس؟
سرق مخترقون نحو 6.3 مليار دولار مساء 29 أكتوبر 2026 باختراق حاسوب محمول ونظام الموافقة على المعاملات في بينانس، وأفرغوا المحافظ الساخنة في نحو 20 دقيقة.
هل عملاتي الرقمية على بينانس آمنة؟
تقول بينانس إن أرصدة العملاء لم تتأثر وإنها خصصت نحو 6.34 مليار دولار من أموالها لتغطية الخسائر. وعُلّقت عمليات السحب مؤقتاً.
من اخترق بينانس؟
تربط TRM Labs وChainalysis وElliptic السرقة بمخترقين كوريين شماليين؛ وتسمّي TRM مجموعة TraderTraitor، المرتبطة أيضاً باختراق Bybit في 2025.
هل هذا أكبر اختراق للعملات الرقمية على الإطلاق؟
نعم. فهو نحو أربعة أضعاف الرقم القياسي السابق، سرقة نحو 1.5 مليار دولار من Bybit في فبراير 2025، وتصفه Elliptic بأنه أكبر سرقة معروفة من أي نوع.
متى تُستأنف عمليات السحب في بينانس؟
قالت بينانس خلال نحو 48 ساعة من الهجوم؛ وقالت الرئيسة التنفيذية المشاركة يي هي بحلول الأحد 1 نوفمبر.
كيف أحمي عملاتي الرقمية؟
احتفظ بمدخراتك طويلة الأجل في محفظة تتحكم بها، ويفضّل أن تكون عتادية، وفعّل المصادقة الثنائية عبر تطبيق وقائمة عناوين السحب المسموح بها، ولا تشارك عبارة الاسترداد أبداً.
المصادر
- The Korea Times/رويترز، كوريا الشمالية وراء سرقة بينانس (30 أكتوبر 2026)
- ياهو فايننس، اختراق بينانس بمبلغ قياسي قدره 6.3 مليار دولار (30 أكتوبر 2026)
- واشنطن بوست، كيف سرق مخترقون يُشتبه بأنهم كوريون شماليون المليارات في دقائق (31 أكتوبر 2026)
- NPR، شركات تحليل البلوكشين تربط كوريا الشمالية باختراق بقيمة 6.3 مليار دولار (30 أكتوبر 2026)