6,3 milliards de dollars en 20 minutes : le piratage de Binance de l'intérieur, et vos cryptos sont-elles en sécurité ?
Le plus grand vol jamais enregistré a commencé par un seul ordinateur portable compromis. Les enquêteurs le relient à la Corée du Nord, Binance assure que les fonds des clients sont couverts et le bitcoin est passé sous 77 000 dollars. Ce qui s'est passé et ce que doit faire tout détenteur de cryptos.
La réponse courte
Binance affirme que les soldes des clients sont couverts : la plateforme a mis de côté environ 6,34 milliards de dollars de fonds propres et assure ne jamais utiliser l'argent des clients. Les pirates ont dérobé environ 6,3 milliards de dollars dans la soirée du 29 octobre, l'essentiel en une vingtaine de minutes, après avoir compromis un ordinateur portable et le système d'approbation des transactions. TRM Labs, Chainalysis et Elliptic relient le vol à la Corée du Nord. Les retraits ont été suspendus.
Tout a commencé, comme tant de désastres de la finance moderne, par un ordinateur portable.
Dans la soirée du jeudi 29 octobre, quelqu’un a pris le contrôle d’une machine chez Binance, la plus grande plateforme d’échange de cryptomonnaies au monde, et s’en est servi pour atteindre le système qui approuve les transactions. Un logiciel malveillant conçu pour effacer ses propres traces a fait le reste. En une vingtaine de minutes, les attaquants ont ordonné aux portefeuilles de Binance connectés à internet de se vider vers des portefeuilles qu’ils contrôlaient, a rapporté Reuters via The Korea Times. À la fin, environ 6,3 milliards de dollars avaient disparu.
« Cet incident est presque certainement le plus grand vol connu, toutes catégories confondues », a déclaré la société d’analyse blockchain Elliptic. Pas le plus grand vol de cryptos. Le plus grand vol.
Mon argent sur Binance est-il en sécurité ?
Binance dit que oui. Son codirigeant Richard Teng a déclaré que l’entreprise couvrirait toutes les pertes sur ses fonds propres et a mis de côté environ 6,34 milliards de dollars. « Nous n’utilisons JAMAIS les fonds des clients, ils ne sont donc pas touchés », a-t-il écrit. Les retraits ont été suspendus le temps de reconstruire le système d’approbation ; la codirigeante Yi He a indiqué qu’ils devraient reprendre d’ici dimanche, selon Yahoo Finance. Binance dit n’avoir trouvé aucune preuve de fuite des mots de passe des portefeuilles.
Les analystes de Fundstrat estiment que le vol ne menace pas la solvabilité de Binance, ce qui réduit le risque d’une panique où tout le monde retirerait en même temps. Voilà pour la partie rassurante. La partie moins rassurante, c’est qu’une entreprise peut perdre plus de six milliards de dollars le temps de boire un café.
Comment le coup a été monté
Les plateformes conservent l’essentiel des cryptos de leurs clients dans des portefeuilles froids, hors ligne et lents à mobiliser, et une petite réserve de fonctionnement dans des portefeuilles chauds, en ligne et prêts pour les retraits. Pour sortir des fonds d’un portefeuille chaud, il faut des approbations, l’équivalent numérique de deux signatures sur un chèque.
Selon Teng et les enquêteurs, les attaquants n’ont pas cassé la cryptographie. Ils l’ont contournée. En compromettant un portable et l’infrastructure d’approbation, ils ont fait croire au système que des virements légitimes avaient été autorisés. TRM Labs a indiqué que la méthode rappelait l’attaque de février 2025 contre la plateforme Bybit, quand environ 1,5 milliard de dollars avaient été volés et que le FBI avait accusé la Corée du Nord.
| Le piratage de Binance en chiffres | |
|---|---|
| Montant volé | environ 6,3 milliards de $ |
| Durée de l’essentiel du vol | environ 20 minutes |
| Fonds gelés ou localisés | environ 3 milliards de $ |
| Tether (USDT) gelés | environ 1,57 milliard de $ |
| Circle (USDC) gelés | plus de 800 millions de $ |
| Réserve de Binance pour couvrir les pertes | environ 6,34 milliards de $ |
| Bitcoin, plus bas de vendredi | 76 368 $ (plus bas en six semaines) |
| Record précédent | Bybit, environ 1,5 milliard de $ (février 2025) |
Sources : Reuters via The Korea Times ; Yahoo Finance ; Elliptic.
Pourquoi les enquêteurs désignent la Corée du Nord
TRM Labs et Chainalysis se disent très confiants dans la responsabilité de la Corée du Nord. TRM attribue le vol au groupe connu sous le nom de TraderTraitor, la même unité liée à l’attaque contre Bybit. Selon des données de Chainalysis citées par Yahoo Finance, les vols de cryptos de la Corée du Nord entre 2016 et fin 2025 représentent environ 6,75 milliards de dollars. Si l’attribution se confirme, cette seule attaque doublerait presque ce total.
Dans l’univers crypto, l’attribution est inhabituelle, car les preuves sont publiques. Chaque transfert figure sur une blockchain lisible par tous. Les enquêteurs suivent les fonds de portefeuille en portefeuille, comparent les schémas avec des attaques passées et surveillent où les pirates tentent d’encaisser. C’est pourquoi autant a pu être gelé aussi vite : des émetteurs de stablecoins comme Tether et Circle peuvent bloquer les jetons qu’ils ont émis dès qu’ils savent quelles adresses détiennent les fonds volés. Elliptic estime qu’environ 44 % du butin a été gelé, mais les attaquants contrôlent encore plus de 3 milliards de dollars d’actifs impossibles à geler directement.
Ce qui est arrivé au bitcoin
Les marchés ont fait ce qu’ils font quand la plus grande plateforme du monde ferme ses portes. Le bitcoin est tombé à un plus bas de six semaines, 76 368 dollars, l’ether à environ 2 178 dollars et le jeton de Binance, le BNB, de plus de 6 %. Les actions de sociétés crypto comme Coinbase, Circle et Robinhood ont reculé. La chute a coïncidé avec une forte vente des valeurs technologiques, si bien qu’il était difficile de séparer la peur des pirates de la peur de tout le reste.
Que faire si vous détenez des cryptos
Rien de ceci n’est un conseil en investissement, et Legal Smart n’est pas un conseiller financier. Mais les bonnes pratiques de sécurité ne sont pas une affaire d’opinion.
- Sachez où sont vos cryptos. Sur une plateforme, vous détenez une promesse de la plateforme. Dans votre propre portefeuille, vous détenez les clés. Le vieil adage « not your keys, not your coins » existe pour des semaines comme celle-ci.
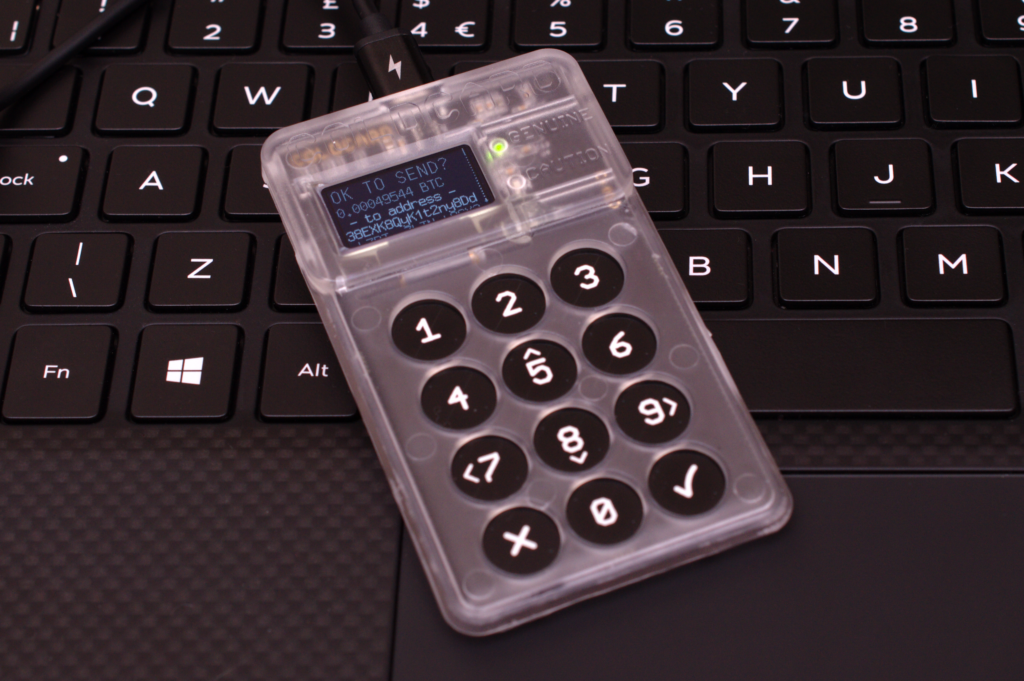
- Envisagez un portefeuille matériel pour l’épargne à long terme. Il garde les clés hors ligne. Notez la phrase de récupération sur papier, jamais dans une photo ni une note en ligne.
- Activez toutes les options de sécurité. Double authentification par application, liste blanche d’adresses de retrait et codes anti-hameçonnage.
- Attendez-vous à des arnaques après les gros titres. Après les grands piratages, les faux courriels de « remboursement » et faux messages d’assistance se multiplient. Aucune plateforme sérieuse ne vous demandera jamais votre phrase de récupération.
- Répartissez le risque. Ne gardez pas tout sur une seule plateforme.
Qui vous protège, juridiquement
Dans l’Union européenne, les prestataires de services crypto relèvent désormais du règlement MiCA, qui fixe des règles de conservation, de ségrégation des actifs des clients et d’information. La Serbie a adopté sa propre loi sur les actifs numériques, appliquée depuis mi-2021, qui confie à la Banque nationale de Serbie et à la Commission des valeurs mobilières des pouvoirs de surveillance sur les prestataires agréés. Aucun de ces régimes ne rend un piratage impossible. Ils déterminent en revanche qui doit séparer les actifs des clients et qui est responsable quand ils disparaissent. Pour quiconque utilise depuis la Serbie une plateforme étrangère, la réponse honnête est que la protection dépend des promesses de la plateforme et du droit du pays où elle est agréée.
Ce qu’il faut surveiller
Si les retraits reprennent chez Binance comme prévu. Quelle part des 3 milliards restants les enquêteurs pourront tracer ou geler. Toute déclaration des autorités américaines sur l’attribution. Et si les régulateurs réagissent, comme après d’autres piratages, par des règles plus strictes sur l’approbation des gros transferts.
Questions fréquentes
Que s’est-il passé chez Binance ?
Des pirates ont volé environ 6,3 milliards de dollars le 29 octobre 2026 au soir en compromettant un ordinateur portable et le système d’approbation des transactions de Binance, vidant des portefeuilles chauds en une vingtaine de minutes.
Mes cryptos sur Binance sont-elles en sécurité ?
Binance affirme que les soldes des clients ne sont pas touchés et qu’elle a mis de côté environ 6,34 milliards de dollars de fonds propres pour couvrir les pertes. Les retraits ont été suspendus temporairement.
Qui a piraté Binance ?
TRM Labs, Chainalysis et Elliptic relient le vol à des pirates nord-coréens ; TRM désigne le groupe TraderTraitor, également lié au piratage de Bybit en 2025.
Est-ce le plus grand piratage crypto de l’histoire ?
Oui. Il représente environ quatre fois le précédent record, le vol d’environ 1,5 milliard de dollars chez Bybit en février 2025, et Elliptic le qualifie de plus grand vol connu, toutes catégories confondues.
Quand les retraits reprendront-ils chez Binance ?
Binance a évoqué environ 48 heures après l’attaque ; la codirigeante Yi He a parlé du dimanche 1er novembre.
Comment protéger mes cryptos ?
Conservez l’épargne à long terme dans un portefeuille que vous contrôlez, idéalement matériel, activez la double authentification par application et la liste blanche de retrait, et ne communiquez jamais votre phrase de récupération.
Sources
- The Korea Times/Reuters, la Corée du Nord derrière le vol chez Binance (30 octobre 2026)
- Yahoo Finance, Binance piraté pour un record de 6,3 milliards de dollars (30 octobre 2026)
- The Washington Post, comment des pirates nord-coréens présumés ont dérobé des milliards en quelques minutes (31 octobre 2026)
- NPR, des sociétés d’analyse blockchain relient la Corée du Nord au piratage de 6,3 milliards (30 octobre 2026)